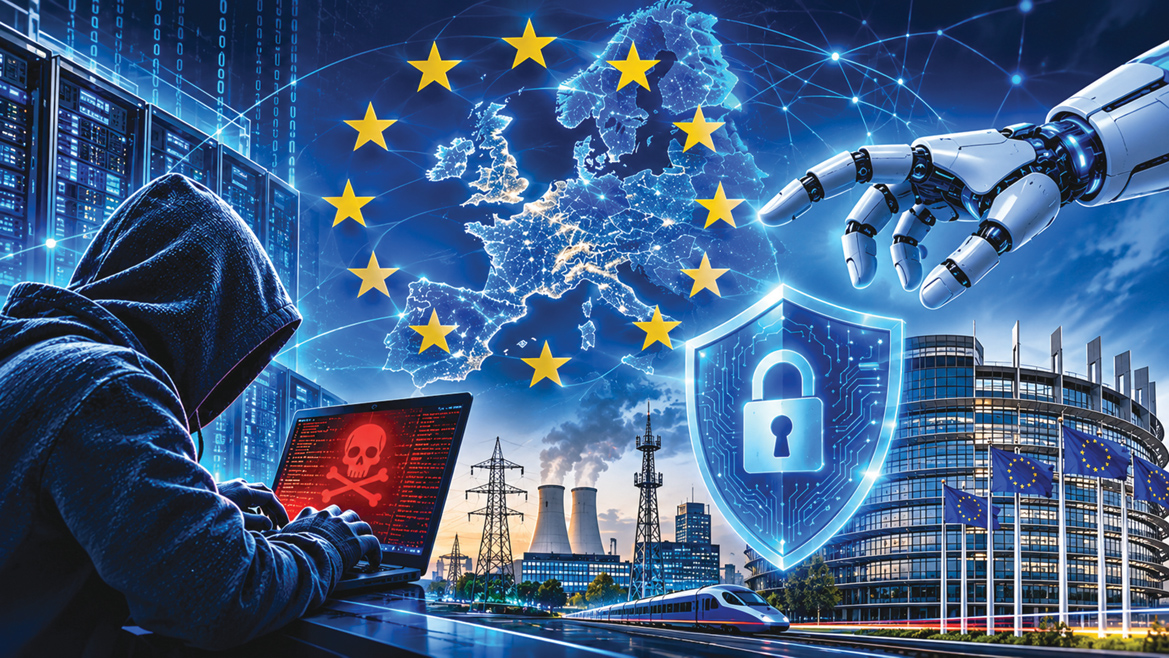
تواجه الدول الأوروبية تحديات متزايدة في مجال الأمن السيبراني، مع تسارع الهجمات الإلكترونية وتطور أساليبها واتساع نطاق استهدافها للبنية التحتية الحيوية والأنظمة الرقمية. وفي وقت تتزايد فيه المخاطر المرتبطة بالهجمات المدعومة بالذكاء الاصطناعي، تكشف سلسلة من الاختراقات الأخيرة أن جانباً كبيراً من نقاط الضعف لا يرتبط بتهديدات جديدة بقدر ما يرتبط بإخفاقات قديمة في تحديث الأنظمة وتطبيق معايير الحماية المعروفة.
ورغم امتلاك أوروبا منظومة متقدمة من التشريعات والأدوات التنظيمية، فإن التحدي الأبرز لا يزال يتمثل في تحويل هذه الأطر إلى إجراءات عملية قادرة على الحد من الاختراقات، خصوصاً مع تزايد استهداف المنشآت الحيوية واتساع استخدام الهجمات الإلكترونية أدوات للضغط والنفوذ السياسي.
وتناولت الباحثة المتخصصة في سياسات الأمن السيبراني وحوكمة التكنولوجيا والأمن الدولي جويس حكمة هذه التحديات في تقرير نشره المعهد الملكي للشؤون الدولية (تشاتام هاوس)، مشيرة إلى أن الهجمات الإلكترونية الأخيرة كشفت اتساع الفجوة بين تطور التهديدات وقدرة المؤسسات الأوروبية على مواجهتها.
وأوضحت أن هجمات إلكترونية تسببت الشهر الماضي في إهدار كميات كبيرة من الأغذية، بعدما تمكن قراصنة من اختراق أنظمة التبريد في نحو 700 متجر تابع لسلاسل تجارية كبرى في فرنسا. وخلال أسابيع، سُجلت حوادث مماثلة في بلجيكا ولوكسمبورج والسويد وأيرلندا ودول أخرى. ولم تعلن أي جهة مسؤوليتها عن تلك الهجمات، فيما اتهمت فرنسا إيران بتنفيذ ما وصفته بالهجوم غير المسبوق.
وتأتي هذه الاختراقات امتداداً لسلسلة حوادث إلكترونية شهدتها أوروبا خلال السنوات الماضية، وأظهرت مراراً وجود ثغرات أمنية معروفة لم تعالج بالشكل المطلوب. كما أسهمت الحرب الروسية الأوكرانية في رفع مستوى التهديدات، ووضعت الدول الأوروبية في مواجهة مباشرة مع أنماط متصاعدة من الحروب الهجينة، بما فيها العمليات السيبرانية.
وترى الباحثة أن التحديات الأوروبية تتركز في أربعة ملفات رئيسية، تشمل استمرار الاعتماد على أنظمة تكنولوجية قديمة تفتقر إلى التحديثات الأمنية، وتصميم منتجات جديدة دون إعطاء الحماية الأولوية المطلوبة، وتنامي قدرات المهاجمين بفعل الذكاء الاصطناعي، إلى جانب توظيف الدول الهجمات الإلكترونية أداة للنفوذ السياسي، في كثير من الأحيان عبر أطراف وسيطة.
أنظمة قديمة وثغرات مفتوحة
لا تزال قطاعات واسعة في أوروبا تعتمد على أنظمة تكنولوجية تجاوزت عمرها التشغيلي، ولم تعد تحصل على التحديثات الأمنية الضرورية، ما أدى إلى تراكم ثغرات معروفة توفر للمهاجمين فرصاً متزايدة للاختراق.
وتكشف الهجمات التي استهدفت أنظمة التبريد في فرنسا حجم هذه المشكلة، إذ لم تكن العمليات معقدة من الناحية التقنية، وفقاً للتقارير، بل استهدفت في معظمها وحدات تحكم قديمة في درجات الحرارة توقفت عن تلقي التحديثات الأمنية. وتظل أنظمة التكنولوجيا التشغيلية، المسؤولة عن التحكم في المعدات والمنشآت المادية، مستخدمة لعقود في بعض المؤسسات، حتى بعد انتهاء الدعم الفني والأمني المخصص لها.
وتزداد خطورة هذه المشكلة مع افتقار مؤسسات حكومية وشركات خاصة إلى سجلات دقيقة تحدد طبيعة الأنظمة التي تمتلكها وتشغلها، ومدى تعرضها للثغرات الأمنية.
وفي هذا السياق، خلص مكتب التدقيق الوطني البريطاني عام 2025 إلى أن الإدارات الحكومية تستخدم مئات الأنظمة التكنولوجية القديمة، فيما أظهر تقرير مكتب التدقيق الاتحادي الألماني في العام نفسه أن أجزاء من شبكات الحكومة الاتحادية وصلت إلى مرحلة من التقادم لم تعد معها تتلقى تحديثات أمنية.
ولا يقتصر التحدي على اكتشاف هذه الأنظمة، بل يمتد إلى صعوبة استبدالها، نظراً إلى ارتفاع التكلفة واحتمالات تعطيل الأعمال والخدمات. ومع ذلك، فإن استمرار تشغيلها دون معالجة نقاط ضعفها يرفع مستوى المخاطر، ويجعل المؤسسات عرضة لاختراقات يمكن تفاديها بإجراءات أساسية.
وتشير الباحثة إلى أن ما يعرف بالنظافة السيبرانية، ويشمل تحديث الأنظمة بصورة منتظمة وإغلاق الثغرات وتأمين وسائل الوصول، يمكن أن يحقق نتائج ملموسة. ووفقاً لوكالة الاتحاد الأوروبي للأمن السيبراني، فإن ثلثي الثغرات التي يستغلها المهاجمون تتوافر لها بالفعل تحديثات أمنية لمعالجتها. أما المعدات التي انتهى دعمها، فينبغي الحد من تعرضها للمخاطر أو استبدالها.
ولا تعاني أوروبا نقصاً في المعلومات أو التشريعات، إذ تدير وكالة الاتحاد الأوروبي للأمن السيبراني قاعدة بيانات للثغرات، فيما تصدر الهيئات الوطنية تحذيرات دورية، ويلزم توجيه أمن الشبكات والمعلومات المؤسسات المعنية بإدارة المخاطر السيبرانية. غير أن المشكلة تكمن في ضعف التنفيذ، وعدم تحويل التحذيرات إلى إجراءات حماية فعلية، خصوصاً لدى المؤسسات الصغيرة، إلى جانب تأخر عدد من الدول الأعضاء في تطبيق المتطلبات التنظيمية.
تكنولوجيا تفتقر إلى الحماية
يتمثل التحدي الثاني في استمرار طرح منتجات تكنولوجية لا تراعي متطلبات الأمن السيبراني منذ مراحل التصميم والتطوير، نتيجة تركيز الشركات المصنعة على خفض الأسعار وإضافة المزايا وتسريع طرح المنتجات في الأسواق، على حساب الاستثمار في الحماية. وفي المقابل، تتحمل المؤسسات والمستهلكون والمجتمعات تكاليف المخاطر الناجمة عن ضعف أمن هذه المنتجات.
وسعى الاتحاد الأوروبي إلى معالجة هذه الثغرة من خلال قانون المرونة السيبرانية الأوروبي، الذي يبدأ تطبيق متطلباته اعتباراً من ديسمبر 2027، ويمنع طرح المنتجات المتصلة التي لا تستوفي الحد الأدنى من متطلبات الأمن السيبراني في أسواق الاتحاد. كما يحمل الشركات المصنعة مسؤولية أمن منتجاتها طوال دورة حياتها.
لكن هذه التشريعات لا تقدم حلولاً شاملة لجميع المشكلات، إذ تلزم الشركات بالإبلاغ عن الثغرات الأمنية التي يجري استغلالها فعلياً، بما في ذلك تلك التي تظهر في المنتجات الموجودة بالفعل في الأسواق، دون أن يعني ذلك بالضرورة إصلاحها.
وتبرز المشكلة بصورة أكبر عندما تتوقف الشركات المصنعة عن تقديم الدعم الفني لمنتجاتها، إذ قد لا تتوافر تحديثات لمعالجة الثغرات المكتشفة. وفي هذه الحالة، تصبح المؤسسات التي تستخدم تلك المعدات، مثل المتاجر والمستشفيات والمجالس المحلية، مطالبة بتحديد حجم المخاطر واتخاذ الإجراءات المناسبة، سواء بتثبيت التحديثات المتاحة أو عزل الأنظمة المتأثرة أو استبدالها.
وتلفت الباحثة إلى أن ضعف جودة البرمجيات يمثل أحد جذور المشكلة، مشيرة إلى إمكانية توظيف الذكاء الاصطناعي في تحسين أمن المنتجات من خلال اكتشاف الثغرات ومعالجتها بسرعة أكبر من الأساليب التقليدية. غير أن تحقيق هذه الفائدة يتطلب من الشركات المطورة استخدام أدوات الذكاء الاصطناعي خلال مراحل تطوير البرمجيات واختبارها، تحت إشراف بشري، وقبل طرحها في الأسواق.
الذكاء الاصطناعي يسرّع الهجمات
يمثل التوسع في استخدام الذكاء الاصطناعي من جانب المهاجمين تحدياً إضافياً أمام المؤسسات الأوروبية، إذ يتيح اكتشاف الثغرات الأمنية في المنتجات غير الآمنة والأنظمة القديمة بوتيرة أسرع، ويسهل استغلالها، كما يقلل المهارات والموارد المطلوبة لتنفيذ الهجمات، ويضغط على الوقت المتاح أمام الجهات المدافعة للاستجابة.
ولا يعني ذلك أن الذكاء الاصطناعي أحدث تحولاً جذرياً في طبيعة الهجمات الإلكترونية حتى الآن، بقدر ما أسهم في زيادة سرعتها ونطاقها. فقد وجدت وكالة الاتحاد الأوروبي للأمن السيبراني أن المهاجمين اعتمدوا خلال عام 2025 بصورة أساسية على أدوات ذكاء اصطناعي متاحة تجارياً لتعزيز قدرات يمتلكونها بالفعل. كما خلص المركز الوطني للأمن السيبراني في المملكة المتحدة، استناداً إلى الحوادث التي تعامل معها، إلى أن الذكاء الاصطناعي لم يؤد إلى ظهور فئة جديدة من الهجمات.
لكن الخطورة تكمن في تقليص الفاصل الزمني بين اكتشاف الثغرة واستغلالها، بما يمنح المهاجمين فرصة لتنفيذ عملياتهم قبل تمكن المؤسسات من تثبيت التحديثات الأمنية اللازمة. وهذا يفرض على الجهات المدافعة تطوير قدراتها والاستجابة بالسرعة نفسها.
ولا تزال الحكومات الأوروبية تواجه صعوبات في تحقيق ذلك. فقد أنشأ الاتحاد الأوروبي نظام الإنذار السيبراني الأوروبي لتحليل بيانات التهديدات والحوادث في الدول الأعضاء باستخدام الذكاء الاصطناعي، غير أن مدققي الاتحاد خلصوا أخيراً إلى تعثر المشروع وعدم وصوله إلى مستوى التشغيل المستهدف.
وتتصل إحدى المعضلات الأخرى بالاعتماد على مزودي الخدمات الخارجيين، خصوصاً أن عدداً من أدوات الذكاء الاصطناعي الدفاعية المتقدمة يجري تطويرها في الولايات المتحدة. ويثير هذا الاعتماد مخاوف تتعلق بإمكانية تقييد الوصول إلى هذه الأدوات أو سحبه، كما أظهرت ضوابط التصدير الأمريكية في يونيو 2026.
وتحتاج الحكومات الأوروبية، وفقاً للباحثة، إلى وضع آليات تعاون واضحة مع الشركات المطورة لهذه التقنيات، تشمل الإنذار المبكر، واختبار النماذج، وضمان إتاحة الأدوات الدفاعية للمؤسسات المشغلة للبنية التحتية الحيوية، بما يقلل مخاطر الاعتماد على مصادر خارجية دون ترتيبات تضمن استمرارية الوصول إليها.
الهجمات الإلكترونية ونفوذ الدول
يتصل التحدي الرابع بتنامي استخدام الدول العمليات الإلكترونية أداة اعتيادية للنفوذ والضغط، غالباً من خلال أطراف وسيطة تنفذ الهجمات نيابة عنها أو تسهم في توفير الغطاء لها.
وتوضح الباحثة أن الحرب في أوكرانيا كشفت عن منظومة متداخلة من الجهات الوسيطة المشاركة في العمليات الإلكترونية، وهو ما أشار إليه أيضاً بحث صادر عن معهد تشاتام هاوس. ويؤدي تعدد هذه الجهات وتداخل أدوارها إلى تعقيد تحديد المسؤوليات، ويمنح الجهات التي تقف خلف الهجمات مساحة أكبر للتنصل من تبعاتها.
وفي المقابل، تمتلك أوروبا أدوات متعددة للتعامل مع الهجمات المدعومة من الدول، تشمل إعلان المسؤولية عن العمليات الإلكترونية، وإجراء التحقيقات الجنائية، وفرض العقوبات، واستخدام القنوات الدبلوماسية للضغط على الأطراف المتورطة. إلا أن بطء استخدام هذه الأدوات وعدم اتساق المواقف الأوروبية أضعفا تأثيرها في مواجهة التهديدات.
وترى الباحثة أن الأولوية لا تتمثل في استحداث أدوات جديدة بقدر ما تتطلب تفعيل الآليات القائمة بسرعة وفاعلية أكبر، وتوحيد المواقف الأوروبية، وتعزيز التنسيق مع الشركاء الدوليين، بما يضمن أن تكون الاستجابة متناسبة مع طبيعة التهديدات وحجمها.
وتكشف الفجوة التنظيمية جانباً آخر من المشكلة، إذ أخفقت جميع الدول الأعضاء في الاتحاد الأوروبي باستثناء دولتين في الالتزام بالموعد النهائي لاعتماد توجيه أمن الشبكات والمعلومات، الذي يفرض على القطاعات الحيوية إدارة المخاطر والإبلاغ عن الحوادث الخطيرة.
ويستدعي ذلك تحسين تبادل المعلومات بين الدول، وتطوير آليات الإبلاغ عن الاختراقات، وإجراء تدريبات مشتركة لاختبار قدرة المؤسسات على الاستجابة للأزمات الإلكترونية، خصوصاً تلك التي تستهدف قطاعات الطاقة والنقل والاتصالات والخدمات الأساسية.
وعلى المستوى الدولي، توجد التزامات متفق عليها تقضي بعدم استهداف البنية التحتية الحيوية بالهجمات الإلكترونية، وعدم السماح عن علم باستخدام أراضي الدول لتنفيذ أنشطة إلكترونية ضارة. وتؤكد الباحثة أهمية أن تعمل أوروبا وشركاؤها من خلال الآلية العالمية الجديدة التابعة للأمم المتحدة بشأن أمن تكنولوجيا المعلومات والاتصالات، لتحويل هذه الالتزامات إلى إجراءات عملية وآليات قابلة للتنفيذ.
تهديدات مألوفة واستجابة مطلوبة
تعكس الهجمات الإلكترونية التي شهدتها أوروبا خلال الأسابيع الأخيرة مشكلات تراكمت على مدى سنوات، وفي مقدمتها الأنظمة القديمة والثغرات غير المعالجة وضعف معايير الأمن في المنتجات التكنولوجية، إلى جانب تزايد قدرات المهاجمين وبطء الاستجابة الحكومية وتشتتها.
غير أن التطور الأبرز يتمثل في تقلص الوقت المتاح أمام المؤسسات للتعامل مع هذه المخاطر، في ظل قدرة المهاجمين على توظيف التقنيات الحديثة لتسريع عمليات الاختراق وتوسيع نطاقها، الأمر الذي يجعل الاعتماد على الإجراءات التقليدية وحدها غير كافٍ لمواجهة التحديات المقبلة.
ورغم أن الاتحاد الأوروبي وضع بالفعل مجموعة واسعة من التشريعات والضوابط، فإن المرحلة المقبلة تتطلب الانتقال من صياغة القواعد إلى تطبيقها، عبر تأمين الأنظمة القائمة أو استبدالها، وضمان مراعاة متطلبات الأمن منذ تصميم المنتجات الجديدة، وتوظيف الذكاء الاصطناعي لتعزيز قدرات الدفاع السيبراني، إلى جانب بناء منظومة استجابة أوروبية أكثر تنسيقاً مع الشركاء الدوليين.
وتخلص الباحثة إلى أن تعزيز الأمن السيبراني الأوروبي لا ينبغي أن يقتصر على تحسين القدرة على التصدي للهجمات والتعافي من آثارها، بل يجب أن يمتد إلى تطوير أدوات تتيح تعطيل الجهات المسؤولة عنها وفرض تكاليف حقيقية على أنشطتها، بما يعزز الردع ويحد من احتمالات تكرار هذه العمليات مستقبلاً.